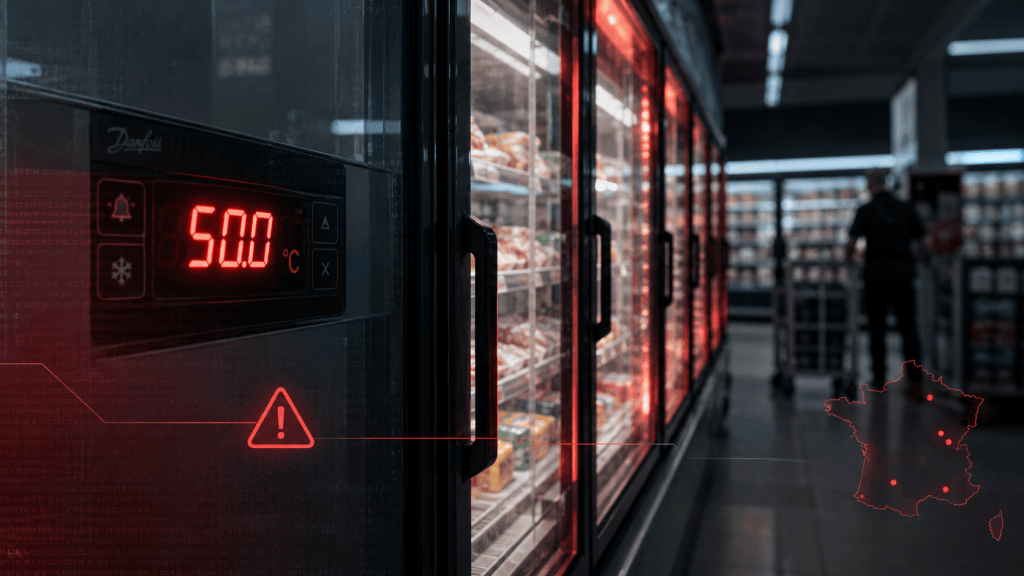
W nocy z 11 na 12 października 2026 r. cyberatak zakłócił działanie systemów chłodzenia w kilkuset supermarketach we Francji. Atakujący zdalnie zmieniali parametry instalacji, podnosząc temperaturę chłodziarek i zamrażarek nawet do 50°C.
Sklepy musiały wycofywać i utylizować produkty przechowywane poza wymaganym zakresem temperatur. Według Reuters francuska prokuratura potwierdziła również zgłoszenia pożarów.
12 października CERT-FR opublikował alert dotyczący licznych kompromitacji systemów Danfoss z rodzin AK-SM i AK-SC.
Setki sklepów z grzejącymi lodówkami
Intermarché zgłosił około 150 dotkniętych sklepów, Carrefour około 80, a Monoprix problemy obejmujące około 5% swojej sieci. Incydent dotknął również francuską Coopérative U.
Napastnicy zmieniali nastawy temperatury oraz parametry odszraniania. Informację o takich działaniach przekazała francuska organizacja branży chłodniczej SNEFCCA.
W części lokalizacji temperatura wzrosła do poziomu niebezpiecznego dla potencjalnego konsumenta. Takie produkty wycofywano ze sprzedaży i przeznaczano do utylizacji.
Serwisanci zaczęli również odłączać systemy chłodzenia od sieci.
CERT-FR potwierdza kompromitację urządzeń Danfoss
CERT-FR opublikował alert CERTFR-2026-ALE-012 dotyczący licznych przypadków kompromitacji urządzeń Danfoss z serii AK-SM i AK-SC.
Francuski CERT zalecił odłączenie urządzeń od Internetu albo ograniczenie dostępu do ich interfejsów zarządzania przez filtrowanie ruchu.
Danfoss potwierdził, że większość dotkniętych systemów stanowiły starsze modele AK-SM800 i AK-SC355, które nie otrzymują już aktualizacji bezpieczeństwa, albo nowsze urządzenia pracujące na nieaktualnym firmware.
Producent współpracuje z klientami przy ograniczaniu skutków incydentu i przywracaniu systemów do bezpiecznej pracy.
Nadal nie wiadomo, jak napastnicy uzyskali dostęp
W sierpniu 2026 r. Claroty Team82 opublikował analizę platformy Danfoss AK-SM 800A, opisując m.in. podatności pozwalające ominąć uwierzytelnianie i zdalnie wykonać kod.
Póki co nie ma jednak dowodu, że właśnie te podatności wykorzystano w październikowym ataku.
Nie ma też oficjalnej atrybucji. Dotychczas nie wskazano konkretnej grupy, państwa ani innego podmiotu odpowiedzialnego za kampanię.
Możliwy szerszy zasięg poza Francją
Reuters, powołując się na analityka Sekoia, poinformował, że podobna aktywność mogła objąć również Belgię, Niemcy, Polskę, Hiszpanię i Portugalię.
Francuskie władze prowadzą koordynację z odpowiednikami w innych państwach europejskich. Na 13 października nie ma jednak publicznych, oficjalnych danych pozwalających potwierdzić skalę kompromitacji w tych krajach.
Nie należy też łączyć tego zdarzenia z równoległym incydentem Ahold Delhaize dotyczącym m.in. Belgii i Holandii. Według dostępnych informacji firma nie ma podstaw, żeby wiązać własne problemy z francuskim atakiem na systemy Danfoss.
Na razie potwierdzony jest incydent we Francji. Informacje dotyczące pozostałych państw nadal wymagają potwierdzenia.
Jak zabezpieczać się przed tego typu atakami?
- Ogranicz dostęp z Internetu. Systemy sterowania nie powinny być bezpośrednio dostępne z Internetu. Jeżeli zdalny dostęp jest potrzebny, powinien być realizowany przez odpowiednio zabezpieczone połączenie.
- Odseparuj sieć OT. Systemy takie jak wspomniane tu chłodnicze powinny być oddzielone od sieci biurowych i pozostałych systemów IT. Komunikację należy ograniczyć do połączeń, które są rzeczywiście potrzebne i zbudować ją w sposób bezpieczny.
- Zabezpiecz urządzenia i aktualizuj oprogramowanie. Usuń domyślne hasła, ogranicz uprawnienia użytkowników i sprawdzaj dostępność poprawek bezpieczeństwa. W tym incydencie część dotkniętych urządzeń nie była już wspierana przez producenta, a część pracowała na nieaktualnym firmware.
- Monitoruj systemy i parametry procesu. Nieautoryzowane zmiany konfiguracji, nietypowe połączenia sieciowe czy nagłe odchylenia temperatury powinny generować alarm. Dobrze, żeby alarmowanie nie zależało wyłącznie od systemu, który sam może zostać przejęty.
- Przygotuj plan awaryjny. Trzeba mieć plan na wypadek potrzeby utraty kontroli nad sterowaniem, np. możliwość szybkiego odłączenia zdalnego dostępu, przejścia na lokalne sterowanie i przywrócenia prawidłowej konfiguracji z kopii zapasowych. Taką procedurę warto wcześniej przetestować.
Źródła:
- CERT-FR — CERTFR-2026-ALE-012: Incident de sécurité ciblant les Danfoss série AK-SM et AK-SC
- SNEFCCA — Cyberattaque massive des installations frigorifiques : le SNEFCCA demande des réponses urgentes à Danfoss
- Reuters — Hackers heat French supermarket fridges, sparking fires and spoiling food
- Le Monde — Journée noire dans les supermarchés français après une cyberattaque massive
- Claroty Team82 — Freeze the Controller, Defrost the Food: Uncovering Vulnerabilities in Danfoss Refrigeration Controllers
